Phishing-Radar: Aktuelle Warnungen
Hier zeigen wir kontinuierlich aktuelle Betrugsversuche, die uns über unser Phishing-Radar erreichen.

Leiten Sie eine Phishing-Mail auch gerne an das Unternehmen weiter, dessen Identität in der Mail missbraucht wird. Bei vielen Unternehmen finden Sie eine spezielle Adresse dafür auf der Internetseite, zum Beispiel im Kontakt-Bereich.
Andere Betrugsmaschen (Quishing und Smishing)
Betrugsversuche kommen auch als SMS – dann werden sie Smishing genannt (zusammengesetzt aus SMS und Phishing). Beispiele:
- Paketdienst-SMS
- "Neue Voicemail" oder "Drittanbietersperre"
- Online-Banking, Steuerbescheide, Gerichtsverfahren
Auch über falsche QR-Codes stellen Kriminelle neue Fallen. Dabei spricht man von Quishing (zusammengesetzt aus QR-Code und Phishing). Hier sind Beispiele.
Unten auf dieser Seite finden Sie Links zu weiteren Informationen, mit denen Sie generell Betrugsversuche erkennen können.
Phishing-Radar in Social Media
Unsere täglichen Warnungen finden Sie auch in der Facebook-Gruppe Phishing-Radar Verbraucherzentrale NRW, auf Mastodon (@phishing_radar@verbraucherzentrale.social) und auf Bluesky (@vznrwphishing.bsky.social).
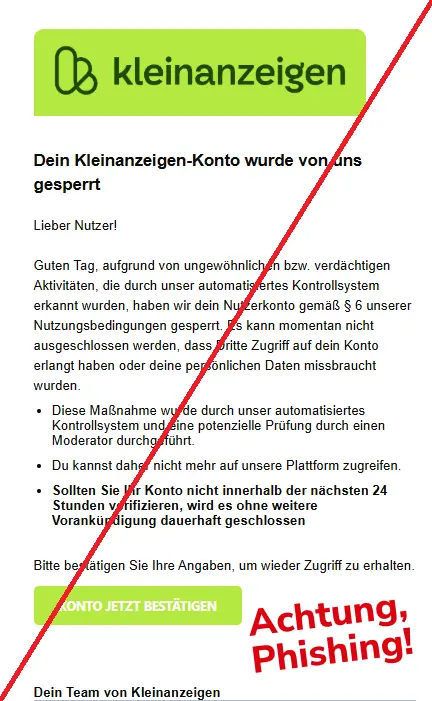
16. November 2026: Vermeintliche Kontosperrung im Namen von Kleinanzeigen
- Thema/Betreff: Angeblich wurde das Kleinanzeigen-Konto aufgrund von ungewöhnlicher beziehungsweise verdächtiger Aktivitäten gesperrt. Als Begründung wird auf ein automatisiertes Kontrollsystem und die Nutzungsbedingungen verwiesen.
- Laut der E-Mail kann nicht ausgeschlossen werden, dass Dritte persönliche Daten missbraucht haben und Zugriff auf das Konto erlangt haben könnten. Um wieder Zugriff zu erhalten, müssen die Angaben verifiziert werden. Diese Behauptung soll Verunsicherung auslösen und die Betroffenen dazu bringen, möglichst schnell auf enthaltene Links zu klicken. Gerade mit der Sorge vor einem möglichen Datenmissbrauch wird hier zusätzlicher Handlungsdruck aufgebaut.
- Besonders auffällig ist die kurze Fristsetzung von 24 Stunden. Erfolgt innerhalb dieses Zeitraums keine Verifizierung, werde das Konto angeblich dauerhaft und ohne weitere Vorankündigung geschlossen.
- Weiterhin ist auch der Wechsel zwischen Du- und Sie-Ansprache innerhalb derselben E-Mail ("Du kannst daher nicht mehr..."/ "Sollten Sie Ihr Konto..."). Eine solche uneinheitliche Ansprache wirkt unprofessionell und ist ein weiteres Warnsignal.
- Anzeichen für Phishing: unseriöse Absenderadresse, unpersönliche Anrede ("Lieber Nutzer"), widersprüchliche Du-/Sie-Ansprache, kurze Fristsetzung, Drohung mit dauerhafter Kontoschließung, Link in der Mail.
Wir raten Ihnen, solche Aufforderungen zu ignorieren und Phishing-Mails unbeantwortet in den Spam-Ordner zu verschieben, um Ihre sensiblen Daten zu schützen. Falls Sie ein Konto bei Kleinanzeigen besitzen, prüfen Sie mögliche Kontoeinschränkungen ausschließlich über die offizielle App oder die bekannte Internetseite des Anbieters.

Microsoft warnt vor Phishing
Nach weltweiten technischen Problemen mit Programmen von Microsoft 365 warnt das Unternehmen vor Phishing-Kampagnen. Darin wird zum Beispiel behauptet, dass E-Mails nicht zugestellt werden konnten. Falls man nicht auf den eingefügten Button klicke, würden die E-Mails innerhalb von 24 Stunden gelöscht werden. Mehr darüber lesen Sie in diesem Artikel.
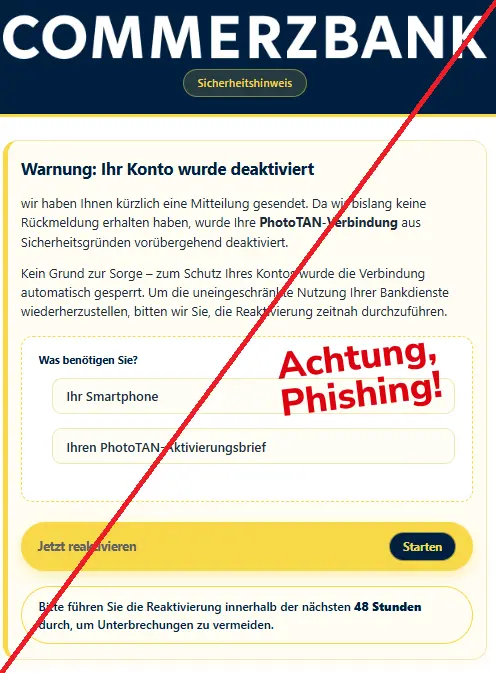
13. November 2026: Angebliche Deaktivierung der PhotoTAN-Verbindung im Namen der Commerzbank
- Thema/Betreff: Unter dem Betreff "Wichtig: Ihre PhotoTAN-Verbindung wurde deaktiviert“ wird im Namen der Commerzbank mitgeteilt, dass die PhotoTAN-Verbindung aus Sicherheitsgründen vorübergehend gesperrt worden sei.
- Zur Wiederherstellung des Zugangs sollen Betroffene die Reaktivierung mit ihrem Smartphone und dem PhotoTAN-Aktivierungsbrief durchführen.
- Dafür wird auf einen Link verwiesen. Die Reaktivierung soll innerhalb von 48 Stunden erfolgen, um weitere Einschränkungen zu vermeiden.
- Anzeichen für Phishing: unseriöse Absenderadresse, unpersönliche Anrede, Aufforderung zur Reaktivierung über einen Link, kurze Fristsetzung und Erzeugung von Handlungsdruck.
Wir empfehlen, solche E-Mails unbeantwortet in den Spam-Ordner zu verschieben und keinesfalls auf enthaltene Links zu klicken. Falls Sie ein Konto bei der Commerzbank haben, prüfen Sie entsprechende Hinweise ausschließlich über die offizielle Banking-App oder die bekannte Internetseite der Bank.

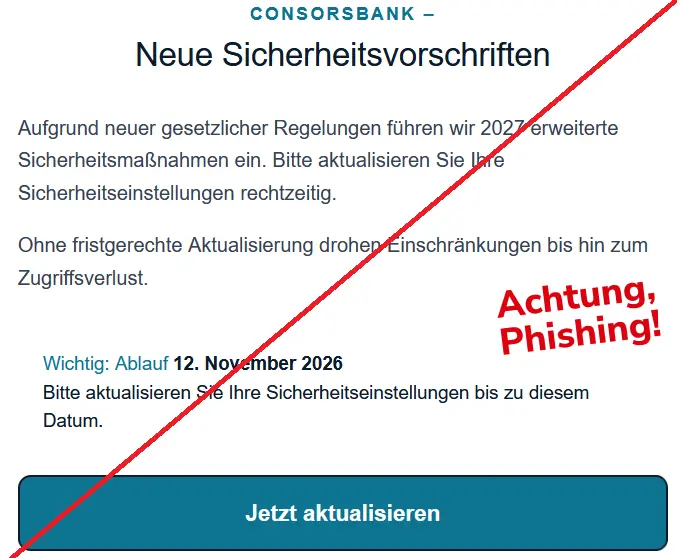
12. November 2026: "Consorsbank" droht mit angeblichem Zugriffsverlust des Kontos
- Thema/Betreff: Bei der E-Mail handelt es sich um eine Phishing-Mail, die vorgibt, von der Consorsbank zu stammen. Sie wird unter dem Betreff "Ohne Aktualisierung droht Zugriffsverlust – Jetzt handeln" versendet. Ziel ist es, die Kundschaft durch den Hinweis auf neue gesetzliche Sicherheitsvorschriften zu einer Aktualisierung der Sicherheitseinstellungen zu bewegen.
- Sie werden aufgefordert, ihre Sicherheitseinstellungen aufgrund angeblich neuer gesetzlicher Regelungen bis zum 12. November 2026 zu aktualisieren. Andernfalls drohen laut E-Mail Einschränkungen bis hin zum Verlust des Zugriffs auf das eigene Konto.
- Auffällig ist die Erzeugung von Zeitdruck durch eine konkrete Frist und die Androhung eines möglichen Zugriffsverlustes. Zudem wirkt die Aufforderung „Jetzt aktualisieren“ verdächtig, da sie auf einen betrügerischen Link führt, über den persönliche Daten oder Zugangsdaten abgegriffen werden sollen.
- Anzeichen für Phishing: unseriöse Absenderadresse, fehlende Anrede, kurze Frist, Drohung, Link in der Mail.
Wir empfehlen Ihnen, Phishing-Mails zu ignorieren und unbeantwortet in den Spam-Ordner zu verschieben. Falls Sie ein Consorsbank-Konto haben, prüfen Sie entsprechende Hinweise ausschließlich über die offizielle App oder die bekannte Internetseite.

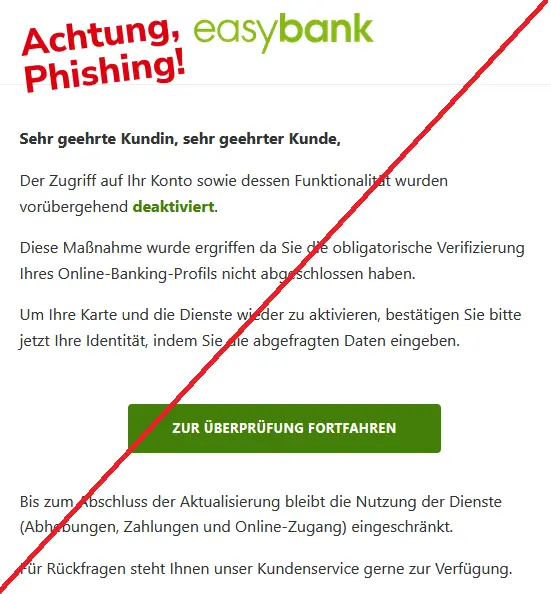
11. November 2026: Vermeintliche Datenaktualisierung bei der easybank erforderlich
- Thema/Betreff: In der E-Mail wird behauptet, dass der Zugriff auf das Easybank-Konto vorübergehend deaktiviert wurde, weil eine angeblich verpflichtende Verifizierung des Online-Banking-Profils noch nicht abgeschlossen sei.
- Die Kundschaft wird aufgefordert, über einen bereitgestellten Link ihre Identität zu bestätigen und persönliche Daten einzugeben, um ihre Karte und Bankdienstleistungen wieder nutzen zu können.
- Auffällig ist die Erzeugung von Druck durch die Androhung einer Kontosperrung und eingeschränkter Zahlungsfunktionen, wodurch Sie verunsichert werden sollen. Außerdem ist die Aufforderung verdächtig, über den Button „ZUR ÜBERPRÜFUNG FORTFAHREN“ persönliche Daten preiszugeben, während die Nachricht lediglich eine allgemeine Anrede ohne persönliche Angaben verwendet.
- Anzeichen für Phishing: unseriöse Absenderadresse, unpersönliche Anrede, Erzeugung von Handlungsdruck, vermeintliche Kontodeaktivierung, Link in der Mail.
Wir empfehlen Ihnen, solche E-Mails immer unbeantwortet in den Spam-Ordner zu verschieben und keinerlei Aufforderungen nachzugehen. Falls Sie ein Konto bei der easybank haben, prüfen Sie entsprechende Hinweise ausschließlich über die offizielle Internetseite oder die bekannte Banking-App.

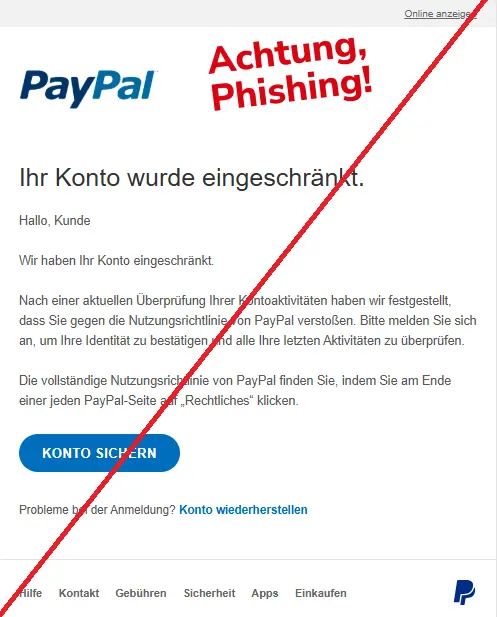
10. November 2026: Angebliche Kontoeinschränkung im Namen von PayPal
- Thema/Betreff: Das vermeintliche PayPal-Konto ist nach einer Überprüfung de Kontoaktivitäten eingeschränkt worden. Als Begründung wird ein angeblicher Verstoß gegen die PayPal-Nutzungsrichtlinien genannt.
- Die Kundschaft wird dazu aufgefordert, sich über die Schaltfläche "KONTO SICHERN" anzumelden, die eigene Identität zu bestätigen und die letzten Kontoaktivitäten zu überprüfen.
- Besonders auffällig ist der Verweis auf die vollständige PayPal-Nutzungsrichtlinie und den Bereich "Rechtliches". Durch solche rechtlich und offiziell klingenden Hinweise soll die Nachricht seriöser und glaubwürdiger wirken. Der Bezug auf vermeintliche Richtlinien kann zudem den Eindruck erwecken, dass die Kontoeinschränkung auf einem regulären und nachvollziehbaren Verfahren beruht.
- Zusätzlich wird mit der bereits erfolgten Einschränkung des Kontos Druck aufgebaut. Die Kundschaft soll dadurch möglichst schnell handeln, um den vollständigen Zugriff auf das Konto wiederherzustellen.
- Anzeichen für Phishing: unpersönliche Anrede ("Hallo Kunde"), unseriöse Absenderadresse, angeblicher Verstoß gegen Nutzungsrichtlinien, Drohung mit Kontoeinschränkung, Link bzw. Button in der Mail.
Wir empfehlen Ihnen, solche E-Mails immer unbeantwortet in den Spam-Ordner zu verschieben und keinerlei Aufforderungen nachzugehen. Falls Sie ein PayPal-Konto besitzen, prüfen Sie mögliche Einschränkungen ausschließlich über die offizielle PayPal-App oder die bekannte Internetseite des Anbieters.

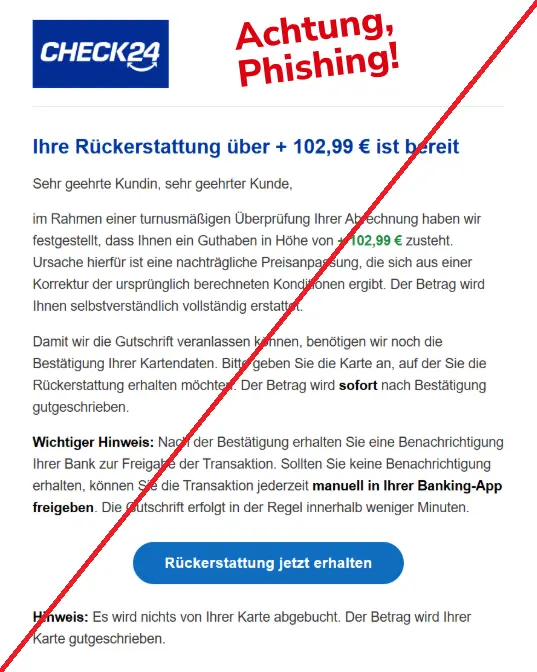
09. November 2026: Angebliche Rückerstattung im Namen von CHECK24
- Thema/Betreff: Die E-Mail behauptet, dass der Kundschaft aufgrund einer nachträglichen Preisanpassung ein Guthaben in Höhe von 102,99 € zusteht. Der Betrag soll vollständig zurückerstattet werden.
- Um die vermeintliche Gutschrift zu erhalten, sollen die Kartendaten bestätigt werden und man soll angeben, auf welche Karte die Rückerstattung erfolgen soll.
- Besonders auffällig ist die Aussicht auf eine konkrete Rückzahlung. Ein solcher finanzieller Anreiz soll dazu verleiten, vorschnell auf den enthaltenen Link zu klicken.
- Zusätzlich wird behauptet, dass die Rückerstattung nach Bestätigung "sofort" beziehungsweise innerhalb weniger Minuten erfolgen kann. Auch der Hinweis, es werde nichts von der Karte abgebucht, soll Vertrauen schaffen und mögliche Bedenken ausräumen.
- Anzeichen für Phishing: unseriöse Absenderadresse, unpersönliche Anrede ("Sehr geehrte Kundin, sehr geehrter Kunde"), konkrete Geldsumme als Lockmittel, Aufforderung zur Eingabe von Kartendaten, Link in der Mail.
Wir empfehlen Ihnen, solche E-Mails immer unbeantwortet in den Spam-Ordner zu verschieben und keinesfalls auf enthaltene Links zu klicken. Falls Sie CHECK24 nutzen, prüfen Sie möglichen Rückerstattungen ausschließlich über die offizielle App oder die bekannte Internetseite des Anbieters.